Bezpieczeństwo nagrań rozmów: dostęp, szyfrowanie i rejestr odsłuchów
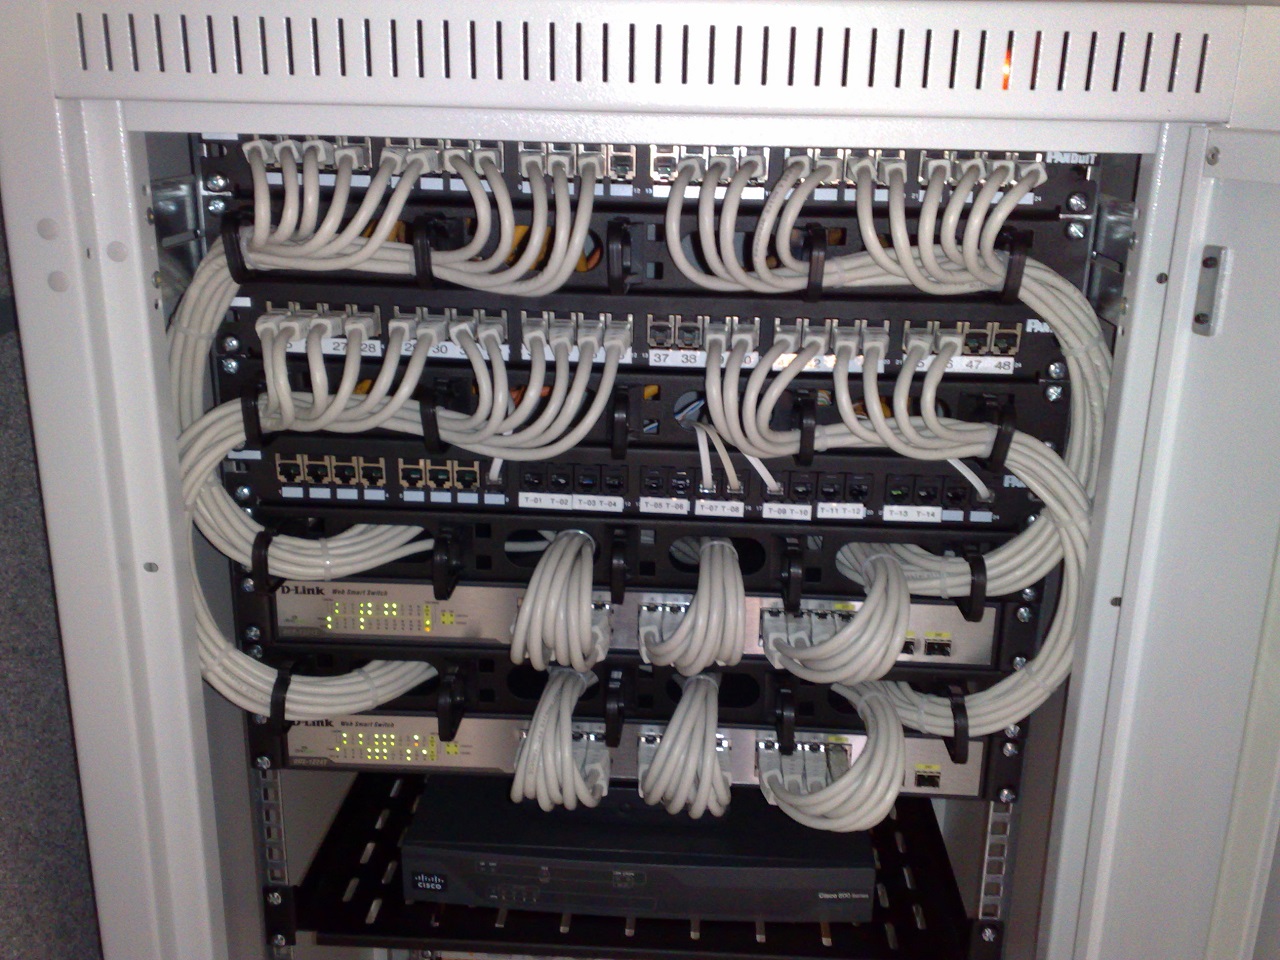
Bezpieczeństwo nagrań rozmów wymaga kontroli nad tym, gdzie znajdują się pliki, kto może je odtwarzać i jak odzyskać je po awarii. Potrzebne są także sprawdzone zabezpieczenia sprzętu oraz procedura reagowania na utratę danych. Samo hasło do aplikacji nie wystarcza, jeżeli nagranie można skopiować z niezabezpieczonego folderu lub odczytać z kopii zapasowej.
Zacznij od mapy archiwum
Archiwum nie zawsze mieści się na jednym serwerze. Rozmowa może zostać zapisana na telefonie, przeniesiona na komputer pracownika, pobrana z centrali, dołączona do sprawy klienta i skopiowana na dysk zapasowy. Każde takie miejsce wymaga uwzględnienia w ochronie danych. Nagranie zawierające informacje pozwalające zidentyfikować rozmówcę podlega zasadom dotyczącym danych osobowych.
Przygotuj prostą ewidencję: lokalizacja plików, osoba odpowiedzialna, osoby z dostępem, sposób tworzenia kopii i droga usunięcia nagrania. Uwzględnij foldery pobierania, załączniki pocztowe oraz automatyczną synchronizację urządzeń. Ustal też, czy kopia pozostaje u dostawcy usługi. Nie zakładaj, że przeniesienie nagrania do głównego archiwum usuwa pozostałe egzemplarze.
Art. 25 ust. 1 i 2 RODO wiąże ochronę danych z projektowaniem sposobu przetwarzania i z ustawieniami domyślnymi. W praktyce przemawia to za ograniczaniem liczby kopii oraz dostępności nagrań do potrzeb konkretnego celu. Szczegółowy okres przechowywania trzeba ustalić odrębnie; szyfrowanie nie uzasadnia zachowywania plików bez końca.
Kto może odsłuchiwać nagrania rozmów w firmie
Zakres dostępu powinien wynikać z zadania pracownika. Osoba rozpatrująca reklamację może potrzebować jednej rozmowy, a kierownik kontrolujący jakość – określonej próbki. Dostęp do całego archiwum nie powinien automatycznie towarzyszyć zatrudnieniu w danym dziale. Art. 32 ust. 4 RODO wymaga zapewnienia, aby osoby upoważnione przetwarzały dane na polecenie administratora, z uwzględnieniem wskazanego w przepisie wyjątku prawnego.
Rozdziel uprawnienia, które w codziennej pracy łatwo uznać za jedno:
- Odsłuch – możliwość otwarcia wskazanych nagrań w systemie.
- Pobieranie – tworzenie egzemplarza poza archiwum, nad którym trudniej zachować kontrolę.
- Usuwanie – kasowanie plików, wymagające odrębnej odpowiedzialności.
- Zarządzanie – nadawanie uprawnień i zmienianie ustawień zabezpieczeń.
To propozycja organizacji dostępu, a nie katalog funkcji każdej aplikacji. Sprawdź, czy używane narzędzie rzeczywiście pozwala rozdzielić te czynności. Jeżeli wszyscy korzystają ze wspólnego konta, ustalenie wykonawcy operacji jest utrudnione. Konta indywidualne, uwierzytelnianie wieloskładnikowe tam, gdzie jest dostępne, oraz odbieranie dostępu po zmianie obowiązków ograniczają to ryzyko.
Zabezpieczenia obejmują także system operacyjny: blokowanie ekranu, aktualizacje, ograniczenie kont administracyjnych i uprawnienia do katalogów. Zweryfikuj, czy użytkownik bez prawa odsłuchu w aplikacji nie może otworzyć tego samego pliku bezpośrednio z dysku. Zadbaj również o fizyczny dostęp do komputerów, nośników i szafy z serwerem.
Szyfrowanie nagrań rozmów: sprawdź cały przepływ
Art. 32 ust. 1 RODO wymienia szyfrowanie wśród środków stosowanych odpowiednio do ryzyka. Przepis uwzględnia również wiedzę techniczną, koszty i okoliczności przetwarzania. Nie sprowadza ochrony do zakupu konkretnego programu. Dobór zabezpieczeń wymaga oceny, jakie skutki dla rozmówców miałoby ujawnienie, zmienienie lub utracenie ich danych.
Szyfrowanie transmisji, dysku i pojedynczego pliku chroni różne etapy pracy. Zabezpieczone połączenie z serwerem nie przesądza o ochronie pobranego pliku. Szyfrowanie dysku może ograniczyć ryzyko odczytu po utracie wyłączonego urządzenia, ale nie blokuje użytkownika działającego na odblokowanym koncie. Hasło do panelu również nie dowodzi, że zaszyfrowano zawartość archiwum.
W dokumentacji i konfiguracji sprawdź ochronę przesyłania nagrań, danych przechowywanych na urządzeniu oraz kopii zapasowych. Ustal, kto dysponuje kluczami i jak firma odzyska dostęp w razie nieobecności tej osoby. Materiały umożliwiające odszyfrowanie powinny mieć własne zabezpieczenia. Przechowywanie ich razem z niezabezpieczoną kopią może pozbawić szyfrowanie praktycznej wartości.
Jeżeli dokumentacja nie potwierdza szyfrowania plików, nie przypisuj tej funkcji aplikacji na podstawie ogólnego opisu bezpieczeństwa. Ochronę może zapewniać system operacyjny lub infrastruktura serwerowa, lecz trzeba ustalić jej rzeczywisty zakres. Dostępność ustawień zależy od używanego środowiska i jego wersji.
Rejestr dostępu musi odpowiadać na konkretne pytania
Przydatny dziennik pozwala ustalić, jakie konto wykonało operację, kiedy to nastąpiło, którego nagrania dotyczyła i jaki był wynik. Rozważ rejestrowanie odtworzeń, pobrań, usunięć oraz zmian uprawnień. Identyfikator pliku zwykle wystarczy do powiązania zdarzeń; nie ma potrzeby kopiowania treści rozmowy do dziennika.
Rejestr logowania do panelu nie jest rejestrem odsłuchów. Podobnie zapis otwarcia pliku na serwerze nie musi oznaczać, że ktoś wysłuchał całej rozmowy. Po pobraniu pliku dalsze odtwarzanie na innym urządzeniu może już nie pozostawiać śladu w archiwum. Ustal te ograniczenia, zanim obiecasz pełną rozliczalność dostępu.
Zalecanym sprawdzianem jest wykonanie kilku operacji na nagraniu próbnym bez danych klientów i porównanie ich z dziennikiem. Sam zapis zdarzeń nie wystarczy: wyznacz osobę przeglądającą nietypowe pobrania i nieudane próby dostępu. Ogranicz możliwość zmieniania logów i dostęp do nich. Dzienniki także mogą zawierać dane osobowe pracowników.
Kopie zapasowe: liczy się możliwość odtworzenia
Art. 32 ust. 1 lit. b–d RODO obejmuje utrzymywanie poufności, integralności i dostępności, możliwość sprawnego odzyskania dostępu po incydencie oraz regularne sprawdzanie zabezpieczeń. Kopia jest użyteczna dopiero wtedy, gdy można z niej odzyskać potrzebne dane. Sama informacja o zakończeniu zadania kopiowania tego nie dowodzi.
W małej firmie można zacząć od następującego planu:
- Ustal dopuszczalną utratę ostatnich nagrań i czas potrzebny na wznowienie pracy; do tego dobierz częstotliwość kopii.
- Przechowuj kopię w sposób ograniczający wspólne zagrożenia z archiwum głównym. Drugi folder na tym samym dysku nie chroni przed awarią dysku.
- Sprawdź, czy przejęcie zwykłego konta pracownika nie pozwoli również skasować kopii.
- Odtwórz próbkę w odseparowanym miejscu i sprawdź kompletność, możliwość odsłuchu oraz prawidłowe uprawnienia.
- Zapisz wynik, czas odtworzenia i potrzebne poprawki, a dane próbne usuń po zakończeniu kontroli.
Plan powinien obejmować również nieobecność osoby obsługującej archiwum. Ustal, kto może uruchomić odtworzenie i gdzie znajdzie instrukcję. Po przywróceniu danych sprawdź, czy nie odtworzono szerszych uprawnień lub plików wcześniej przeznaczonych do usunięcia.
Utrata telefonu, komputera albo wyciek nagrań
Procedura reakcji powinna wskazywać kontakt alarmowy i osobę podejmującą decyzje. Po zgłoszeniu utraty urządzenia ustal, jakie nagrania na nim były, czy było zablokowane i zaszyfrowane oraz czy dawało dostęp do serwera. Zależnie od sytuacji zablokuj konto lub aktywne sesje, zabezpiecz dzienniki i ogranicz dalsze ujawnianie danych. Zapisuj czas zdarzeń oraz ustaleń.
Zgodnie z art. 4 pkt 12 RODO naruszenie może dotyczyć także zniszczenia, utraty lub zmiany danych, a nie tylko ich wycieku. Dlatego brak dowodu na odsłuch przez osobę obcą nie kończy oceny. Trzeba uwzględnić między innymi zawartość rozmów, liczbę osób, możliwość identyfikacji i konsekwencje zdarzenia dla rozmówców.
Zgłoszenie organowi i zawiadomienie osób mają różne progi. Art. 33 ust. 1 RODO nakazuje administratorowi zgłoszenie właściwemu organowi nadzorczemu – w Polsce Prezesowi UODO – bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia naruszenia. Wyjątek dotyczy sytuacji, gdy ryzyko dla praw lub wolności osób jest mało prawdopodobne. Przekroczenie terminu wymaga wyjaśnienia przyczyn opóźnienia.
Jeżeli nie można od razu zebrać wszystkich informacji, art. 33 ust. 4 RODO dopuszcza przekazywanie ich etapami bez zbędnej zwłoki. Zgłoszenie powinno obejmować charakter i skalę naruszenia, kontakt do inspektora ochrony danych lub innego punktu kontaktowego, możliwe skutki oraz działania zaradcze. Art. 33 ust. 5 RODO wymaga dokumentowania każdego naruszenia; zapisz również uzasadnienie oceny ryzyka i decyzji o zgłoszeniu.
Podmiot przetwarzający, na przykład dostawca przechowujący nagrania w imieniu firmy, informuje administratora bez zbędnej zwłoki po stwierdzeniu naruszenia, zgodnie z art. 33 ust. 2 RODO. Termin 72 godzin nie jest dla niego osobnym okresem oczekiwania na powiadomienie klienta.
Art. 34 ust. 1 RODO przewiduje zawiadomienie osoby bez zbędnej zwłoki, gdy naruszenie może powodować wysokie ryzyko dla jej praw lub wolności. Zawiadomienie ma jasno opisywać zdarzenie, możliwe konsekwencje, kontakt i środki zaradcze. Jednym z wyjątków w art. 34 ust. 3 RODO jest zastosowanie ochrony uniemożliwiającej odczyt danych przez nieuprawnionych. Sama deklaracja szyfrowania nie przesądza, że warunek został spełniony: znaczenie mają jego działanie i bezpieczeństwo kluczy.
Po opanowaniu incydentu wróć do mapy archiwum. Sprawdź, która kopia, uprawnienie lub czynność umożliwiła zdarzenie, kto odpowiada za poprawkę i jak zweryfikować jej skuteczność. Dzięki temu procedura prowadzi do konkretnej zmiany w ochronie nagrań.
Źródła
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. (RODO), Dz.U. UE L 119 z 4.05.2016, s. 1–88, art. 4 pkt 12 i art. 25 – definicja naruszenia oraz ochrona danych w projektowaniu i ustawieniach domyślnych.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. (RODO), Dz.U. UE L 119 z 4.05.2016, s. 1–88, art. 32 – bezpieczeństwo przetwarzania.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. (RODO), Dz.U. UE L 119 z 4.05.2016, s. 1–88, art. 33 i 34 – zgłaszanie naruszeń i zawiadamianie osób.
Zdjęcie: Dsimic, CC BY-SA 4.0 (creativecommons.org/licenses/by-sa/4.0/), Wikimedia Commons, commons.wikimedia.org/wiki/File:19-inch_rackmount_Ethernet_switches_and_patch_panels.jpg